概要
Salesforceの接続情報を設定する際のDocsとなります。
2026年12月1日から、すべてのSalesforce組織で、ユーザー・パスワード認証でログインするSalesforceユーザーにUse Any API Authユーザー権限が必要になります。「OAuth認証」「OAuth認証(従来方式)」の接続情報は対象外です。
権限がない場合、接続確認と転送ジョブがエラーになります。
2026年12月1日までに、以下のどちらかの方法で対応してください。
- 接続情報の編集画面で、認証方式を「OAuth認証」に切り替える
- 手順は認証の手順(OAuth認証)を参照ください。
- 認証に使っているSalesforceユーザーに、権限セットまたはプロファイルでUse Any API Auth権限を割り当てる
- ユーザーライセンスによっては割り当てられない場合があります。権限セットの作成と割り当ての手順は、Salesforce ヘルプを参照ください。
- TROCCO APIやTerraform Provider for TROCCOで管理している接続情報は、ユーザー・パスワード認証での作成・更新にのみ対応しているため、こちらの方法で対応してください。「OAuth認証」に切り替えた接続情報は、認証方式を保ったまま更新できません。
過去6か月間に組織内でSOAP APIのlogin()が一度も使われていないSalesforceの本番組織とそのSandboxでは、ユーザー・パスワード認証が使えなくなります。
Sandboxが2026年12月15日、本番組織が2027年1月31日から実施されます。長期間停止している転送設定を再開する予定がある場合は、「OAuth認証」への切り替えをご検討ください。
詳しくは、Salesforceの仕様変更に伴うユーザー・パスワード認証の設定変更のお願いとSalesforce ヘルプ - プラットフォームの SOAP API login() の廃止と新しいセキュリティ要件を参照ください。
既にユーザー・パスワード認証、またはOAuth認証(従来方式)で作成された接続情報は引き続き利用可能です。
新規に作成できる認証方式は「OAuth認証」(外部クライアントアプリ方式)のみです。従来の認証方式は、Salesforce側の仕様変更により将来的にサポート終了が予定されています。
- ユーザー・パスワード認証は、2027年夏にSalesforce側で廃止が予定されています。
- OAuth認証(従来方式)は、接続アプリケーション(Connected App)を利用します。接続アプリケーションは、Salesforce側の仕様変更により段階的に廃止が進められています。詳細はSalesforce Platform: Spring '26 リリース以降、新規の接続アプリケーションは作成できなくなりますを参照ください。
既存接続情報の編集画面では、「OAuth認証」「OAuth認証(従来方式)」「ユーザー・パスワード認証」を切り替えられます。サポート終了に備えて「OAuth認証」への切替を推奨します。
入力項目
| 項目名 | 必須 | 内容 |
|---|---|---|
| 名前 | Yes | TROCCO内部で利用する接続情報の名前を入力してください。 |
| メモ | No | TROCCO内部で利用する接続情報のメモを入力してください。 |
| 認証方式 | Yes | 外部クライアントアプリのインストールやアカウントの認証を行います。詳しくは認証の手順を参照ください。 |
認証の手順(OAuth認証)
「OAuth認証」(外部クライアントアプリ方式)では、以下の手順で認証を進めてください。
外部クライアントアプリのインストール
外部クライアントアプリのインストールには、インストールを行うユーザーに、Salesforce組織の**「AppExchange パッケージのダウンロード」**権限が必要です。
権限が不足している場合、Salesforceのインストール画面に「このパッケージはインストールできません。」「アクセス権がありません」と表示されます。権限が不足している場合の手順で権限を付与してください。
詳しくは、Salesforce ヘルプを参照ください。
- Salesforceのサンドボックス環境に接続する場合、サンドボックス環境を利用するにチェックを入れてください。
- 設定を変更した場合は、Salesforceアカウントの認証をやり直してください。
- インストールボタンをクリックし、画面の指示に従って外部クライアントアプリをSalesforce組織にインストールしてください。
- 認証を別のユーザーで行う場合(ユーザーの作成を参照)は、インストール時にそのユーザーのプロファイルがパッケージにアクセスできるよう設定してください。
権限が不足している場合
権限セットを使って、インストールを行うユーザーに権限を付与してください。権限セットの作成や割り当てができない場合は、Salesforce組織のシステム管理者に依頼してください。
- 権限セットを作成し、システム権限のAppExchange パッケージのダウンロードを有効にします。
- 作成した権限セットを、インストールを行うユーザーに割り当てます。
権限セットの作成と割り当ての手順は、Salesforce ヘルプを参照ください。
Salesforceアカウントの認証
- Salesforceアカウントを連携するボタンをクリックし、Salesforceにログインして認証を完了してください。
認証時にアクセス権の選択画面が表示された場合は、Salesforce ヘルプを参照して、適切なアクセス権を設定してください。
Salesforce組織で、https://login.salesforce.com(サンドボックス環境の場合はhttps://test.salesforce.com)からのログインを禁止している場合があります。
その場合、インストールや認証の途中で表示されるSalesforceのログイン画面では、そのままユーザー名を入力せず、以下の手順でログインしてください。
- ログイン画面のカスタムドメインを使用をクリックします。
- カスタムドメインに、自社の「私のドメイン」の名前を入力し、次へをクリックします。
- 本番環境の例:
<私のドメイン> - サンドボックス環境の例:
<私のドメイン>--<環境名>.sandbox
- 本番環境の例:
- 表示された自社のログイン画面でログインすると、インストールや認証の続きに戻ります。
ログインの禁止設定については、Salesforce ヘルプを参照ください。
ユーザーの作成
OAuth認証を行うと、ユーザーの権限をすべてTROCCOが引き受けることになります。以下の手順に従いOAuth認証用の読み込み専用ユーザーを作成し、権限を絞ることをおすすめします。
Salesforceアカウントの認証に利用するユーザーに、外部クライアントアプリのインストール権限は不要です。インストールは、権限を持つ別のユーザーが行えます。
- Salesforce にログインします。
- 右上の歯車⚙️アイコンをクリックし、設定を選択してください。
- 左サイドメニューの 管理 > ユーザー > プロファイル からプロファイル一覧画面を開きます。
- 新規プロファイル ボタンをクリックします。
- 既存のプロファイルに 参照のみ(Read Only)を選択し、適当な名前(例: trocco-read-only)を設定し、保存します。
- Spring '21 以降に作成された組織には、参照のみ プロファイルがありません。詳しくは、Salesforce ヘルプを参照ください。
- プロファイルの編集をクリックし、標準オブジェクト権限、カスタムオブジェクト権限からTROCCOで参照するオブジェクトについて、参照にチェックを付け、保存します。
- 左サイドメニューの 管理 > ユーザー > ユーザー からユーザー一覧画面を開きます。
- 新規ユーザー ボタンをクリックし、以下の情報を入力します。
- ユーザーライセンス: Salesforce
- プロファイル: 先程作成したプロファイル
- メールアドレス: 確認メールが受取可能なメールアドレスを入力します
- 保存し、作成は完了です。入力したメールアドレス宛に確認メールが届くので、初回ログインを行ってください。
ユーザー・パスワード認証の入力項目
既存の接続情報の編集画面で、ユーザー・パスワード認証を利用する場合の入力項目です。
| 項目名 | 必須 | 内容 |
|---|---|---|
| ユーザーID | Yes | SalesforceのユーザーIDを入力してください。 |
| パスワード | Yes | Salesforceのパスワードを入力してください。 |
| セキュリティトークン | Yes | Salesforceのセキュリティトークンを入力してください。 ※作成手順は以下にまとまっております。 |
| セールスフォースエンドポイント | No | 認証エンドポイントは環境に合わせて以下のいずれかを入力してください。
|
セキュリティトークンの作成方法
ユーザー・パスワード認証を利用する場合、以下の手順に従ってセキュリティートークンを発行してください。
-
Salesforceにログインしてください。
-
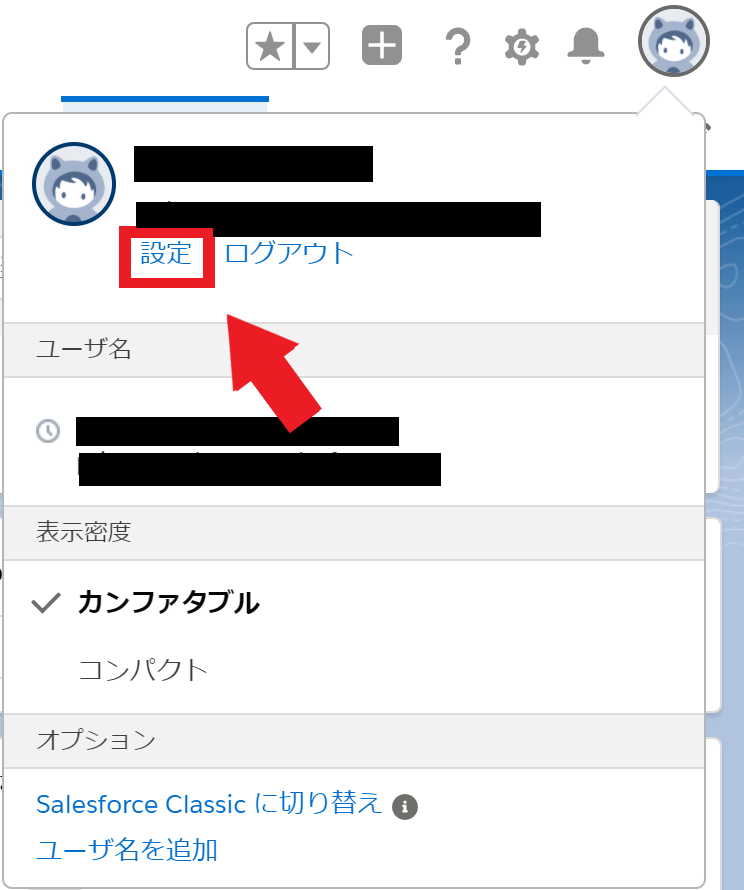
ログイン後、右上のユーザーアイコンをクリックしてください。
-
ユーザー名をクリックし、設定をクリックします。
-
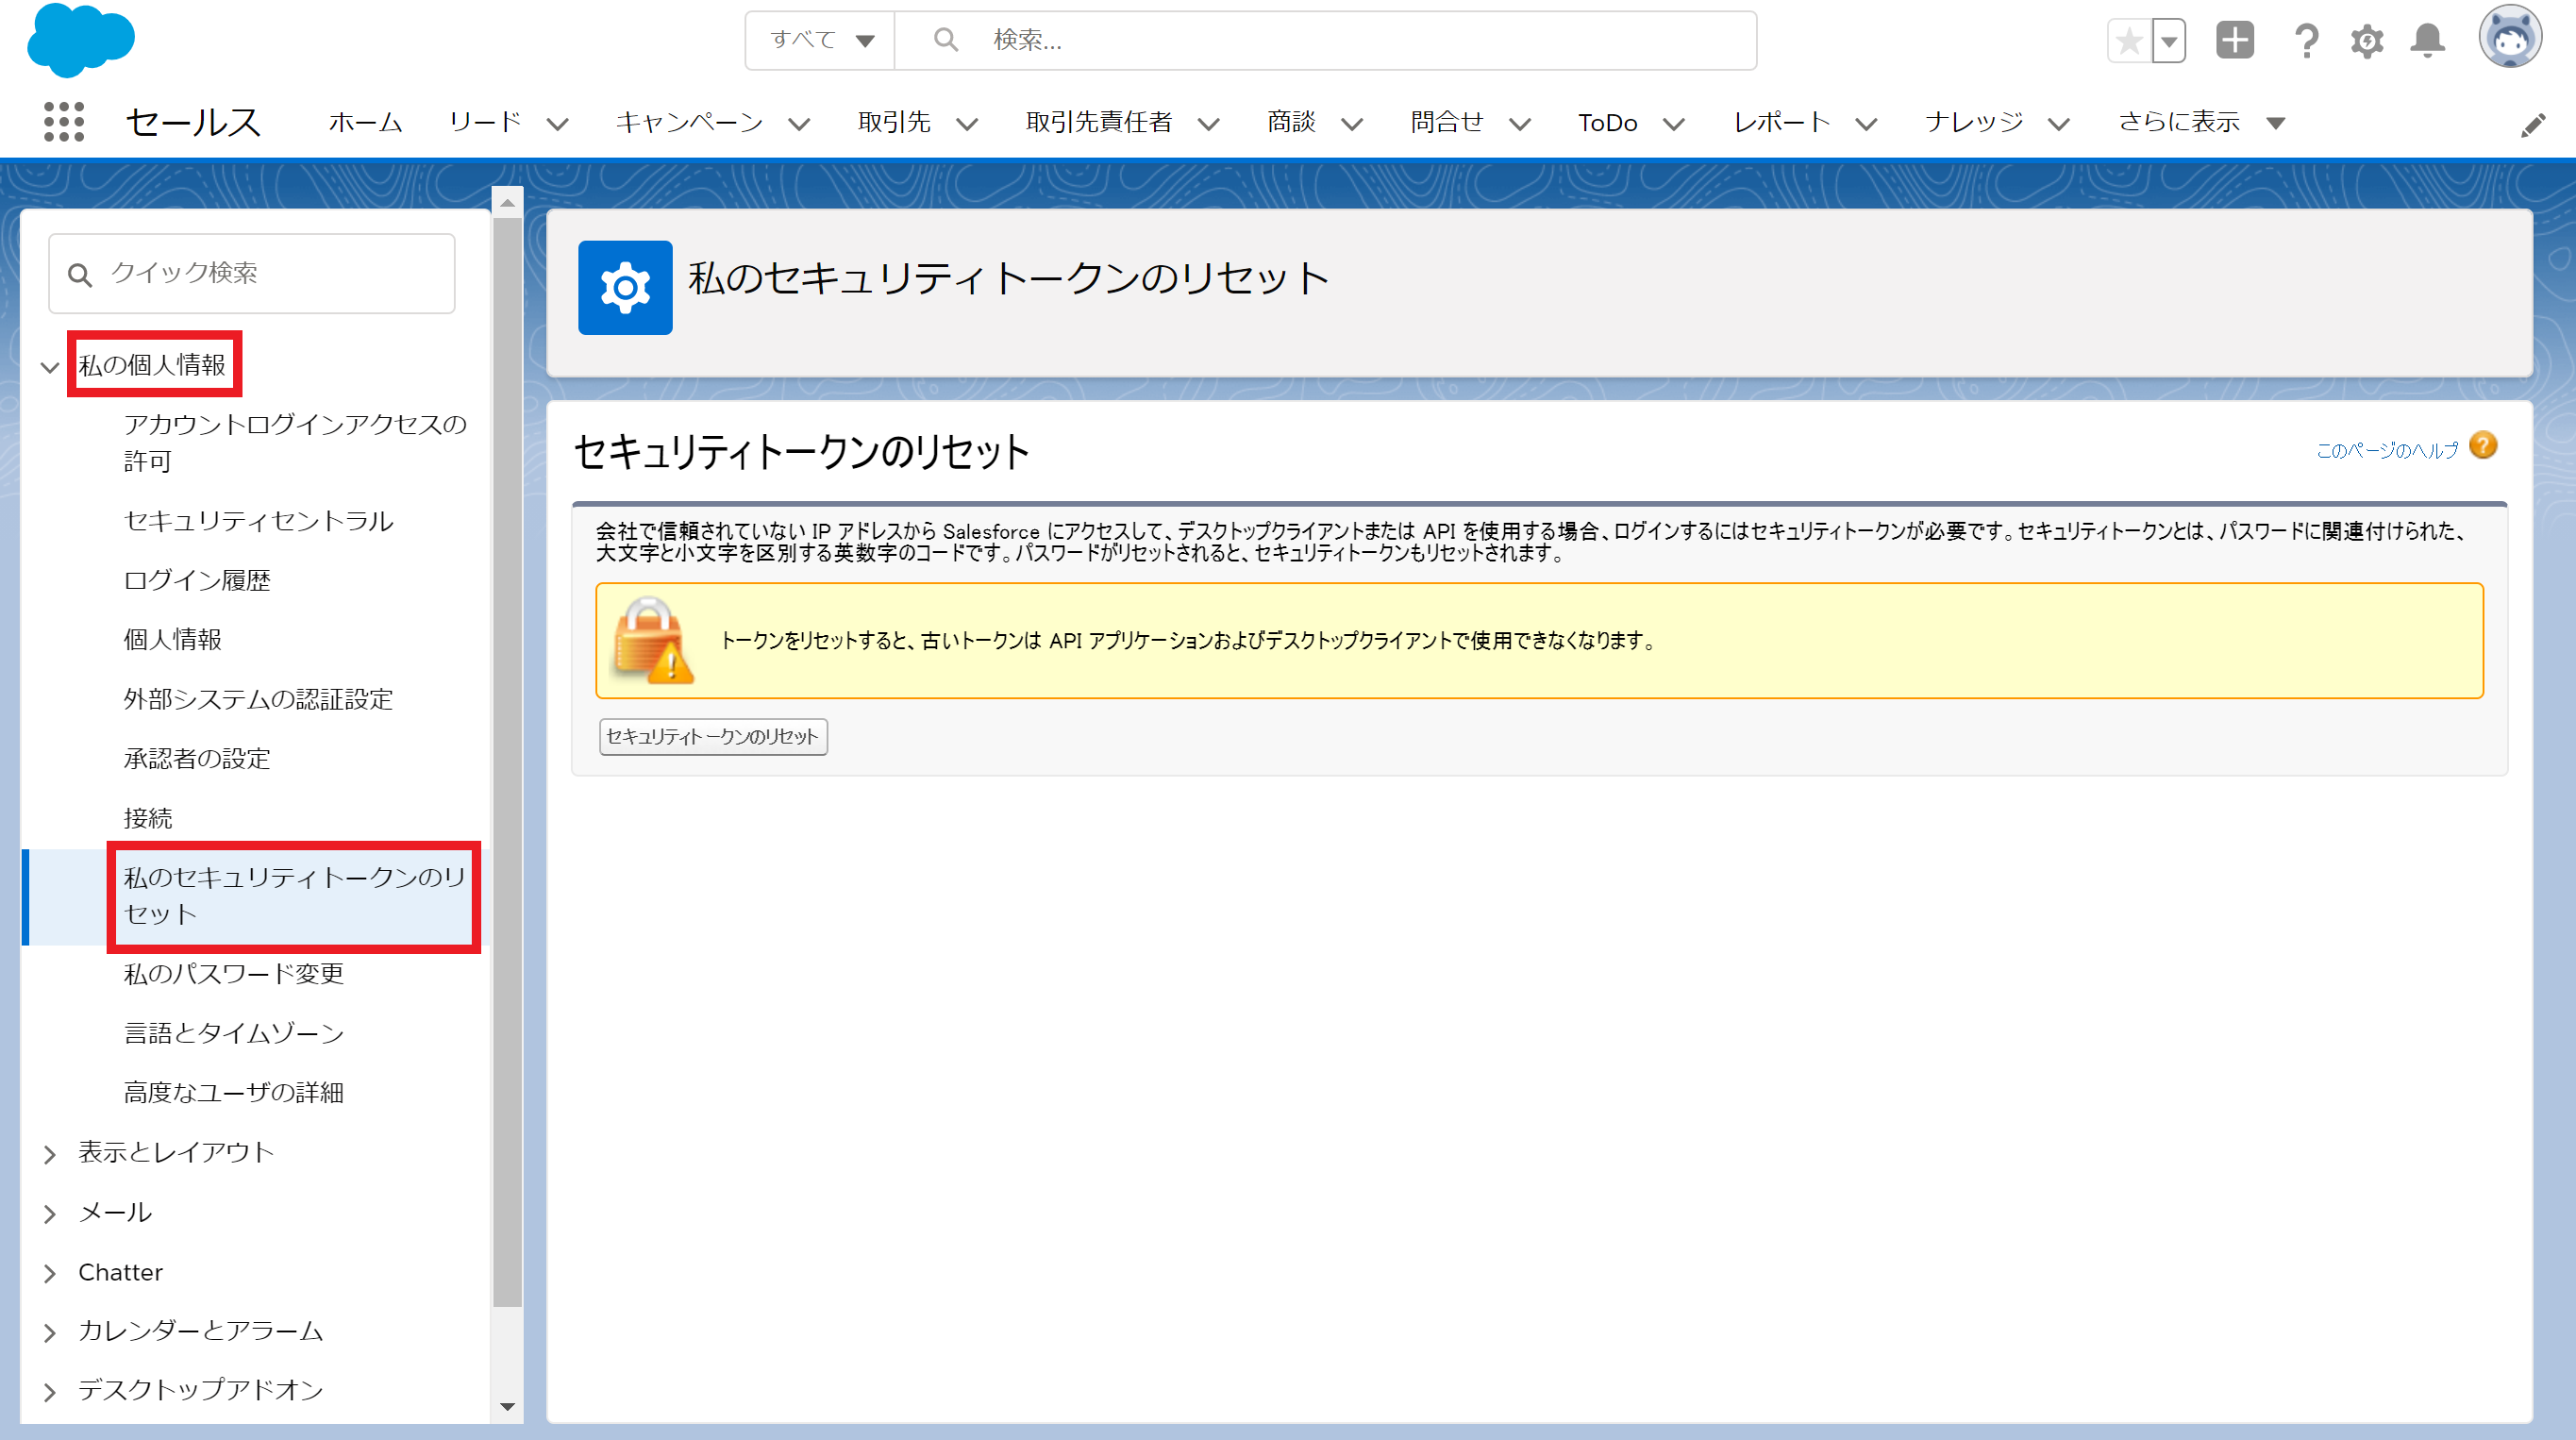
個人設定画面に遷移したら左メニューの私の個人情報から私のセキュリティトークンのリセットをクリックしてください。
-
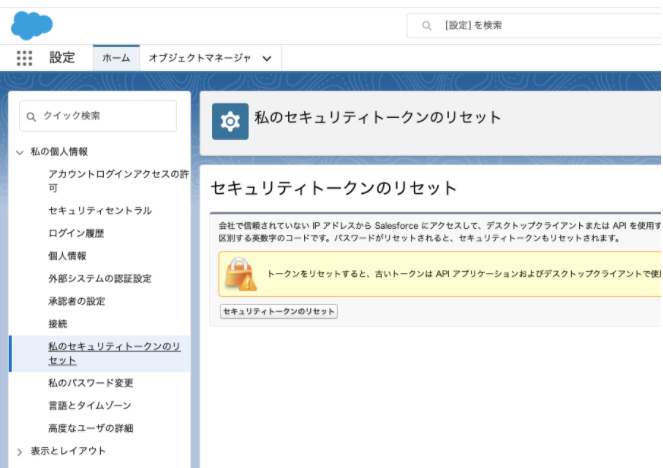
セキュリティトークンのリセットをクリックすることで登録済みのメールアドレスにセキュリティトークンが送信されます。
トラブルシューティング
無効なセッションIDのため接続に失敗
Error: org.embulk.output.sf_bulk_api.AbortException: [UnexpectedErrorFault [ApiFault  exceptionCode='INVALID_SESSION_ID'
 exceptionMessage='Invalid Session ID found in SessionHeader: Illegal Session. Session not found, missing session hash: ********
This error usually occurs after a session expires or a user logs out. Decoder: DataInDbSessionKeyDecoder'
 extendedErrorDetails='{[0]}']]
考えられる原因
- 複数のジョブが同時に実行されている場合、一方のジョブが終了するタイミングでセッションが無効化され、接続に失敗します。
- 複数のツールから同一アカウントにログインしている場合、セッションが共有されます。そのため、いずれかのツールでログアウトを行うと、共有されている他のセッションも無効化され、接続に失敗します。
対処法
- 同一の接続情報を使用しているタスクの同時実行を避ける
- 複数のタスクを同時に実行する場合
- ワークフロー機能を利用して、タスク同時実行上限数を「1」に設定し、接続情報が同時に使用されないように制御してください。
- 異なるワークフロー内にSalesforceを使用しているタスクが含まれている場合
- それぞれのワークフローが同時に実行されないよう、実行時間を調整してください。
- 複数のタスクを同時に実行する場合
- TROCCO以外のツールから同一アカウントへのアクセスを避ける
- TROCCO専用のアカウントを作成し、セッションが共有される状況を防いでください。